বাসা আর ছোট দোকানের জন্য র্যানসমওয়্যার সুরক্ষা: ভাইরাস কীভাবে ঢোকে, বিল্ট-ইন অ্যান্টিভাইরাস, নিরাপদ ডাউনলোড, 3-2-1 ব্যাকআপ আর আক্রান্ত হলে কী করবেন।
📑 এই গাইডে
- সহজ ভাষায় ভাইরাস, ট্রোজান, র্যানসমওয়্যার আর ইনফোস্টিলার
- ম্যালওয়্যার কীভাবে আপনার কম্পিউটারে ঢোকে
- যে সুরক্ষা স্তরগুলো বেশিরভাগ আক্রমণ থামায়
- সবকিছু আপডেট রাখুন
- বিল্ট-ইন অ্যান্টিভাইরাস ব্যবহার করুন
- স্ট্যান্ডার্ড ইউজার অ্যাকাউন্ট ব্যবহার করুন
- যা খোলেন আর ইনস্টল করেন, তাতে সতর্ক থাকুন
- 3-2-1 ব্যাকআপ নিয়ম, একটি কপি অফলাইনে
- র্যানসমওয়্যার আক্রমণ হলে কী করবেন
- দ্রুত চেকলিস্ট
- FAQ
- Windows-এর জন্য কি পেইড অ্যান্টিভাইরাস লাগবে?
- Mac-এ কি ভাইরাস বা র্যানসমওয়্যার আসতে পারে?
- র্যানসমওয়্যার থেকে বাঁচতে কি শুধু ক্লাউড স্টোরেজ যথেষ্ট?
- মুক্তিপণ কি কখনো দেওয়া উচিত?
বাসা বা ছোট দোকানের জন্য ভালো র্যানসমওয়্যার সুরক্ষা তিনটি স্তরের ওপর দাঁড়িয়ে: কম্পিউটার আপডেট রাখুন, Windows বা macOS-এ আগে থেকেই থাকা অ্যান্টিভাইরাস ব্যবহার করুন, আর এমন ব্যাকআপ রাখুন যেখানে ম্যালওয়্যার পৌঁছাতে পারে না। এর সঙ্গে ডাউনলোড আর ইমেইল অ্যাটাচমেন্টের ব্যাপারে সতর্ক অভ্যাস যোগ করলে ভাইরাস ঢোকার বেশিরভাগ পথই বন্ধ হয়ে যায়। তারপরও কিছু ঘটলে, পরীক্ষা করা একটি ব্যাকআপ থাকলে কাউকে টাকা না দিয়েই সবকিছু ফিরিয়ে আনতে পারবেন।
বিষয়টি গুরুত্বপূর্ণ, কারণ একটিমাত্র খারাপ ফাইল এক বিকেলেই আপনার পরিবারের ছবি, দোকানের ইনভয়েস আর গ্রাহক তালিকা আটকে দিতে পারে। কিছু ম্যালওয়্যার আবার চুপচাপ সেভ করা পাসওয়ার্ড চুরি করে, ফলে টাকা উধাও বা অ্যাকাউন্ট বেহাত হওয়ার আগে আপনি কিছুই টের না-ও পেতে পারেন। সুরক্ষাগুলো হয় ফ্রি, নয়তো আপনার কম্পিউটারে আগে থেকেই আছে।
সহজ ভাষায় ভাইরাস, ট্রোজান, র্যানসমওয়্যার আর ইনফোস্টিলার
- ভাইরাস বা ওয়ার্ম: ক্ষতিকর কোড, যা নিজেকে অন্য ফাইল বা কম্পিউটারে কপি করে।
- ট্রোজান: এমন একটি প্রোগ্রাম, যা নিজেকে কাজের জিনিস বলে দাবি করে, যেমন ফ্রি টুল, গেমের চিট বা "ইনভয়েস ভিউয়ার", আর পেছনে ক্ষতি করে।
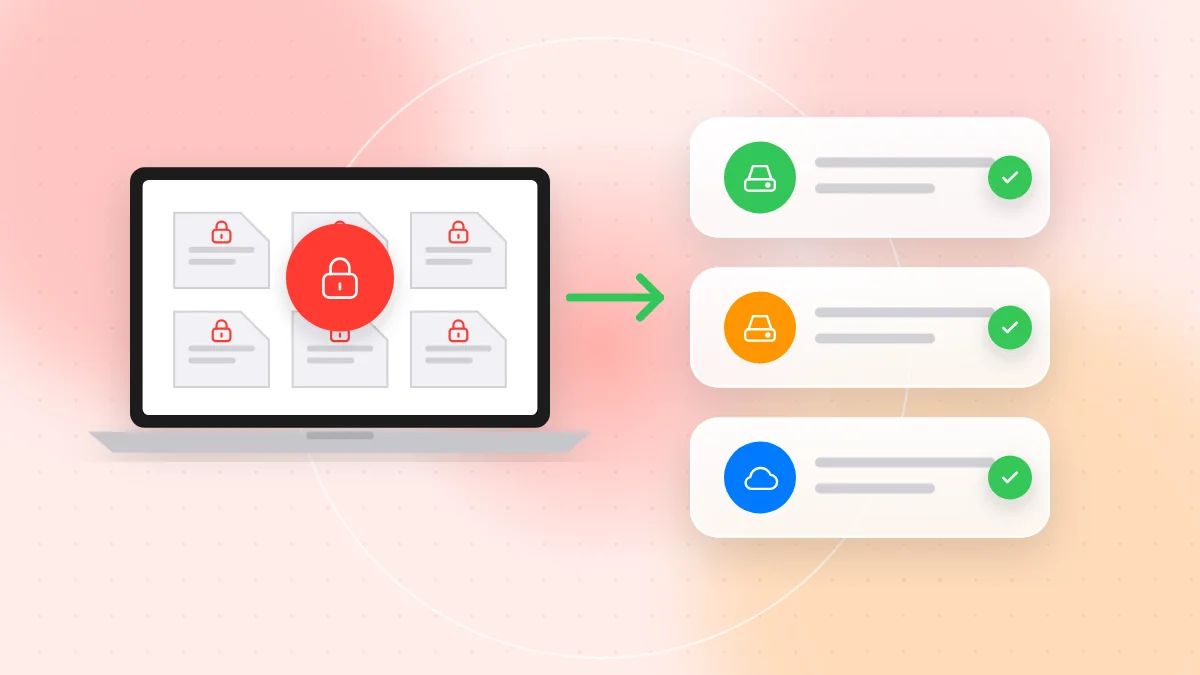
- র্যানসমওয়্যার: এমন ম্যালওয়্যার, যা আপনার ফাইল এনক্রিপ্ট করে দেয় যাতে আপনি খুলতে না পারেন, তারপর চাবির জন্য টাকা দাবি করে। অনেক গ্রুপ আগে আপনার ডেটা কপি করে নেয় আর প্রকাশ করে দেওয়ার হুমকি দেয়।
- ইনফোস্টিলার: এমন ম্যালওয়্যার, যা ব্রাউজারে সেভ করা পাসওয়ার্ড, কুকি আর ডকুমেন্ট সংগ্রহ করে অপরাধীদের কাছে পাঠায়, প্রায়ই কোনো দৃশ্যমান লক্ষণ ছাড়াই।
আক্রমণে প্রায়ই এগুলো একসঙ্গে থাকে: একটি ট্রোজান ঢোকে, ইনফোস্টিলার পাসওয়ার্ড নিয়ে যায়, আর র্যানসমওয়্যার আসে পরে।
ম্যালওয়্যার কীভাবে আপনার কম্পিউটারে ঢোকে
- ইমেইল অ্যাটাচমেন্ট। ভুয়া ইনভয়েস, ডেলিভারির নোটিশ বা "স্ক্যান করা ডকুমেন্ট", সঙ্গে ZIP ফাইল, বা এমন Office ফাইল যা আপনাকে কনটেন্ট চালু করতে বলে।
- ক্র্যাক করা সফটওয়্যার আর গেমের চিট। পেইড প্রোগ্রামের ফ্রি কপি, কি জেনারেটর, মড আর চিট ইনফোস্টিলারের খুব সাধারণ উৎস, বিশেষ করে পরিবারের কম্পিউটারে।
- ভুয়া ডাউনলোড বাটন। বড় বড় "Download" বাটনে ভরা ডাউনলোড সাইট, যেগুলো আসলে বিজ্ঞাপন, আর সার্চের বিজ্ঞাপন যা আসল সফটওয়্যার সাইটের নকলে নিয়ে যায়।
- ক্ষতিকর বিজ্ঞাপন আর পপ-আপ। এমন মেসেজ যা বলে আপনার কম্পিউটারে ভাইরাস ঢুকেছে বা ব্রাউজার জরুরি আপডেট চায়।
- USB ড্রাইভ। কুড়িয়ে পাওয়া ড্রাইভ, বা দোকানের এক কম্পিউটার থেকে আরেকটিতে ঘোরা পেনড্রাইভ ম্যালওয়্যার বহন করতে পারে।
- আপডেট না করা সিস্টেম। Windows, ব্রাউজার বা প্লাগ-ইনের পুরোনো ভার্সন, যার পরিচিত দুর্বলতা কখনো ঠিক করা হয়নি।
- ইন্টারনেটে খোলা রিমোট ডেস্কটপ। হ্যাকাররা খোলা রিমোট ডেস্কটপে হাজার হাজার পাসওয়ার্ড চেষ্টা করে যতক্ষণ না একটা মিলে যায়। রিমোট অ্যাক্সেস দরকার হলে VPN বা টু-ফ্যাক্টর অথেন্টিকেশনসহ রিমোট অ্যাক্সেস সার্ভিস ব্যবহার করুন। আমাদের রিমোট অ্যাক্সেস প্রতারণা গাইডটিও দেখুন।
যে সুরক্ষা স্তরগুলো বেশিরভাগ আক্রমণ থামায়
সবকিছু আপডেট রাখুন
- Windows বা macOS-এ অটোমেটিক আপডেট চালু করুন, আর বললে রিস্টার্ট দিন যাতে আপডেট আসলেই ইনস্টল হয়।
- ব্রাউজার, Office অ্যাপ আর PDF রিডার আপডেট রাখুন, আর যেসব প্রোগ্রাম আর ব্যবহার করেন না সেগুলো সরিয়ে দিন।
- যে কম্পিউটার আর নিরাপত্তা আপডেট পায় না সেটি বদলান, বিশেষ করে ব্যাংকিং বা ব্যবসার কাজে ব্যবহৃত হলে।
বিল্ট-ইন অ্যান্টিভাইরাস ব্যবহার করুন
- Windows: Microsoft Defender বিল্ট-ইন থাকে। Windows Security অ্যাপ খুলে দেখুন ভাইরাস প্রোটেকশন, ফায়ারওয়াল আর আপডেট চালু আছে কি না। controlled folder access চালু করার কথা ভাবুন, এটি একটি র্যানসমওয়্যার সুরক্ষা ফিচার যা অচেনা প্রোগ্রামকে আপনার সুরক্ষিত ফোল্ডার বদলাতে দেয় না।
- macOS: Gatekeeper ডাউনলোড করা অ্যাপ যাচাই করে আর বিল্ট-ইন ম্যালওয়্যার সুরক্ষা পেছনে চলতে থাকে। শুধু App Store আর পরিচিত ডেভেলপারের অ্যাপ চালানোর ডিফল্ট সেটিংটি রেখে দিন।
- একসঙ্গে একটিই রিয়েল-টাইম অ্যান্টিভাইরাস চালান; দুটি হলে একটির সঙ্গে আরেকটির সংঘাত হতে পারে।
স্ট্যান্ডার্ড ইউজার অ্যাকাউন্ট ব্যবহার করুন
প্রতিদিনের কাজ একটি স্ট্যান্ডার্ড (অ্যাডমিনিস্ট্রেটর নয়) অ্যাকাউন্টে করুন, আর সফটওয়্যার ইনস্টলের জন্য আলাদা একটি অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট রাখুন। দোকানে প্রত্যেক কর্মীকে আলাদা স্ট্যান্ডার্ড অ্যাকাউন্ট দিন।
যা খোলেন আর ইনস্টল করেন, তাতে সতর্ক থাকুন
- পাইরেটেড সফটওয়্যার, ক্র্যাক বা চিট নয়। সফটওয়্যার কিনুন, ফ্রি অফিসিয়াল বিকল্প ব্যবহার করুন, নয়তো বাদ দিন।
- শুধু অফিসিয়াল ওয়েবসাইট বা অ্যাপ স্টোর থেকে ডাউনলোড করুন। সার্চের বিজ্ঞাপনে ক্লিক না করে ঠিকানা নিজে টাইপ করুন।
- ম্যাক্রোর সতর্কবার্তা মেনে চলুন। কোনো ডকুমেন্ট লেখা দেখাতে "Enable content" বা "Enable macros" চাইলে সেটি বন্ধ করে দিন।
- ব্রাউজারের ডাউনলোড সতর্কবার্তা শুনুন। ব্রাউজার যদি বলে ফাইলটি অস্বাভাবিক বা বিপজ্জনক, মুছে ফেলুন।
- অচেনা USB ড্রাইভ লাগাবেন না।
- আগে লিংক যাচাই করুন। কোনো ইনভয়েস বা লিফলেটে লিংক QR কোড হিসেবে এলে খোলার আগে পুরো ঠিকানা দেখতে অনলাইনে স্ক্যান করুন।
3-2-1 ব্যাকআপ নিয়ম, একটি কপি অফলাইনে
র্যানসমওয়্যারের বিরুদ্ধে আপনার আসল বিমা হলো ব্যাকআপ:
- গুরুত্বপূর্ণ ডেটার ৩টি কপি রাখুন: মূল ফাইল আর দুটি ব্যাকআপ।
- ২ ধরনের স্টোরেজ ব্যবহার করুন, যেমন একটি এক্সটার্নাল ড্রাইভ আর একটি ক্লাউড ব্যাকআপ সার্ভিস।
- ১টি কপি অন্য জায়গায় বা অফলাইনে রাখুন, কম্পিউটার থেকে দূরে।
র্যানসমওয়্যার নাগালের মধ্যে থাকা প্রতিটি ড্রাইভ এনক্রিপ্ট করে, সবসময় লাগানো থাকা এক্সটার্নাল ডিস্কও, আর সিঙ্ক হওয়া ক্লাউড ফোল্ডার ক্ষতিটাও কপি করে নিতে পারে। তাই:
- ব্যাকআপের জন্য এক্সটার্নাল ড্রাইভ লাগান, তারপর খুলে নিরাপদে রেখে দিন।
- ভার্সন হিস্ট্রি আছে এমন ক্লাউড ব্যাকআপ বেছে নিন, যাতে আক্রমণের আগের ফাইল ফিরিয়ে আনতে পারেন। শুধু ফাইল সিঙ্ক ব্যাকআপ নয়।
- ব্যাকআপ অ্যাকাউন্টকে আলাদা পাসওয়ার্ড আর টু-ফ্যাক্টর অথেন্টিকেশন দিয়ে সুরক্ষিত রাখুন।
রিস্টোর পরীক্ষা করুন। কয়েক মাস পরপর কয়েকটি ফাইল অন্য ফোল্ডারে রিস্টোর করে খুলে দেখুন। যে ব্যাকআপ কখনো পরীক্ষা করেননি, সেটি অসম্পূর্ণ থাকতে পারে। দোকানে কীভাবে রিস্টোর করতে হয় তা লিখে রাখুন।
র্যানসমওয়্যার আক্রমণ হলে কী করবেন
- সংযোগ বিচ্ছিন্ন করুন। নেটওয়ার্ক ক্যাবল খুলুন, Wi-Fi বন্ধ করুন আর এক্সটার্নাল ড্রাইভ খুলে ফেলুন। এখনই কম্পিউটার মুছে ফেলবেন না; প্রমাণ হিসেবে দরকার হতে পারে।
- অন্য ডিভাইস দেখুন। শেয়ার করা ফোল্ডার, অন্য কম্পিউটার আর পয়েন্ট-অব-সেল সিস্টেম যাচাই করুন।
- প্রথম পদক্ষেপ হিসেবে টাকা দেবেন না। টাকা দিলেই ফাইল ফেরত পাবেন এমন নিশ্চয়তা নেই, আর এতে আরও আক্রমণের অর্থ জোগানো হয়। আগে ব্যাকআপ দেখুন আর পেশাদার পরামর্শ নিন।
- রিপোর্ট করুন। স্থানীয় থানা বা জাতীয় সাইবার ক্রাইম রিপোর্টিং সার্ভিসে যোগাযোগ করুন। গ্রাহকের ডেটা ক্ষতিগ্রস্ত হয়ে থাকতে পারলে রিপোর্ট করার আইনি দায়িত্ব আছে কি না দেখুন, আর পেমেন্টের তথ্য জড়িত থাকলে ব্যাংককে জানান।
- পরিষ্কার ব্যাকআপ থেকে রিস্টোর করুন। অপারেটিং সিস্টেম নতুন করে ইনস্টল করুন বা পেশাদার কাউকে দিয়ে কম্পিউটার পরিষ্কার করান, সব আপডেট ইনস্টল করুন, তারপর সংক্রমণের আগে নেওয়া ব্যাকআপ থেকে ফাইল ফিরিয়ে আনুন।
- পরিষ্কার ডিভাইস থেকে পাসওয়ার্ড বদলান। ফোন বা অন্য কম্পিউটার ব্যবহার করুন, ইমেইল, ব্যাংকিং আর ব্যাকআপ অ্যাকাউন্ট দিয়ে শুরু করুন, আর অন্য সব সেশন থেকে সাইন আউট করুন।
সমস্যাটি ফোনে হলে আমাদের ফোনে ভাইরাসের লক্ষণ ও দূর করার উপায় গাইডটি দেখুন।
দ্রুত চেকলিস্ট
- সিস্টেম, ব্রাউজার আর অ্যাপে অটোমেটিক আপডেট চালু।
- Microsoft Defender বা macOS-এর সুরক্ষা সক্রিয়, আর একটিই অ্যান্টিভাইরাস চলছে।
- প্রতিদিনের কাজ হয় স্ট্যান্ডার্ড ইউজার অ্যাকাউন্টে।
- কোনো কম্পিউটারে ক্র্যাক করা সফটওয়্যার, কি জেনারেটর বা গেমের চিট নেই।
- ম্যাক্রো চাওয়া ডকুমেন্ট চালু না করে বন্ধ করা হয়।
- রিমোট ডেস্কটপ ইন্টারনেটে খোলা নেই।
- আপনি 3-2-1 ব্যাকআপ নিয়ম মেনে চলেন, একটি কপি অফলাইনে।
- গত তিন মাসের মধ্যে রিস্টোর পরীক্ষা করেছেন।
- র্যানসমওয়্যার দেখা দিলে প্রথম পদক্ষেপ সবাই জানে: সংযোগ বিচ্ছিন্ন করা।
FAQ
Windows-এর জন্য কি পেইড অ্যান্টিভাইরাস লাগবে?
বেশিরভাগ বাসার ব্যবহারকারী আর ছোট দোকানের জন্য অটোমেটিক আপডেটসহ Microsoft Defender ভালো ভিত্তি। কোন অ্যান্টিভাইরাস বেছে নিচ্ছেন তার চেয়ে আপডেট, সতর্ক ডাউনলোড আর অফলাইন ব্যাকআপ বেশি গুরুত্বপূর্ণ।
Mac-এ কি ভাইরাস বা র্যানসমওয়্যার আসতে পারে?
হ্যাঁ, যদিও Windows কম্পিউটারের চেয়ে কম। ভুয়া অ্যাপ আর ক্র্যাক করা সফটওয়্যারে লুকানো ইনফোস্টিলার Mac ব্যবহারকারীদেরও নিশানা করে, তাই একই নিয়ম প্রযোজ্য।
র্যানসমওয়্যার থেকে বাঁচতে কি শুধু ক্লাউড স্টোরেজ যথেষ্ট?
একা যথেষ্ট নয়, কারণ সিঙ্ক হওয়া ফোল্ডার এনক্রিপ্ট হওয়া ফাইলও ক্লাউডে কপি করে দিতে পারে। ভার্সন হিস্ট্রিসহ ব্যাকআপ ব্যবহার করুন আর একটি অফলাইন কপিও রাখুন।
মুক্তিপণ কি কখনো দেওয়া উচিত?
টাকা দেওয়াকে শেষ উপায় হিসেবে দেখুন, কখনো প্রথম পদক্ষেপ নয়। ব্যাকআপ দেখুন, আক্রমণ রিপোর্ট করুন আর পেশাদার পরামর্শ নিন; টাকা দিলেই ফাইল ফেরত পাবেন এমন নিশ্চয়তা নেই।
কম্পিউটার সুরক্ষিত রাখা মূলত আপডেট, সতর্ক ডাউনলোড আর পরীক্ষা করা ব্যাকআপের ব্যাপার। অনেক সংক্রমণ শুরু হয় একটিমাত্র লিংক থেকে, তাই কোনো ইনভয়েস বা লিফলেটের QR কোড অস্বাভাবিক মনে হলে খোলার আগে QR-TH-এর ফ্রি অনলাইন স্ক্যানার দিয়ে দেখে নিন সেটি কোথায় নিয়ে যায়।