گھر اور چھوٹی دکانوں کے لیے رینسم ویئر سے بچاؤ: وائرس کیسے آتے ہیں، بلٹ اِن اینٹی وائرس، محفوظ ڈاؤن لوڈ، 3-2-1 بیک اَپ اور حملہ ہو جائے تو کیا کریں۔
📑 اس گائیڈ میں
- وائرس، ٹروجن، رینسم ویئر اور انفو اسٹیلر آسان الفاظ میں
- میلویئر کمپیوٹر میں کیسے آتا ہے
- حفاظت کی تہیں جو زیادہ تر حملے روکتی ہیں
- سب کچھ اپڈیٹ رکھیں
- بلٹ اِن اینٹی وائرس استعمال کریں
- اسٹینڈرڈ یوزر اکاؤنٹ استعمال کریں
- جو کھولتے اور انسٹال کرتے ہیں اس میں احتیاط کریں
- 3-2-1 بیک اَپ کا اصول، ایک کاپی آف لائن
- اگر رینسم ویئر حملہ ہو جائے تو کیا کریں
- فوری چیک لسٹ
- FAQ
- کیا Windows کے لیے پیڈ اینٹی وائرس ضروری ہے؟
- کیا Mac میں وائرس یا رینسم ویئر آ سکتا ہے؟
- کیا رینسم ویئر سے بچنے کے لیے کلاؤڈ اسٹوریج کافی ہے؟
- کیا کبھی تاوان ادا کرنا چاہیے؟
گھر یا چھوٹی دکان کے لیے رینسم ویئر سے اچھا بچاؤ تین تہوں پر کھڑا ہے: کمپیوٹر اپڈیٹ رکھیں، Windows یا macOS میں پہلے سے موجود اینٹی وائرس استعمال کریں، اور ایسے بیک اَپ رکھیں جن تک میلویئر نہ پہنچ سکے۔ ڈاؤن لوڈز اور ای میل اٹیچمنٹس کے معاملے میں محتاط عادتیں شامل کر لیں، تو وائرس آنے کے زیادہ تر راستے بند ہو جاتے ہیں۔ اگر پھر بھی کچھ غلط ہو جائے تو آزمایا ہوا بیک اَپ آپ کو کسی کو پیسے دیے بغیر سب کچھ واپس لانے دیتا ہے۔
یہ اس لیے اہم ہے کہ ایک خراب فائل ایک ہی دوپہر میں آپ کی گھریلو تصاویر، دکان کے انوائس اور گاہکوں کی فہرست لاک کر سکتی ہے۔ کچھ میلویئر خاموشی سے محفوظ پاس ورڈ بھی چرا لیتا ہے، اس لیے ہو سکتا ہے آپ کو تب تک پتا نہ چلے جب تک پیسے غائب نہ ہو جائیں یا اکاؤنٹ ہاتھ سے نہ نکل جائے۔ بچاؤ کے طریقے مفت ہیں یا پہلے سے آپ کے کمپیوٹر میں موجود ہیں۔
وائرس، ٹروجن، رینسم ویئر اور انفو اسٹیلر آسان الفاظ میں
- وائرس یا وورم: نقصان دہ کوڈ جو خود کو دوسری فائلوں یا کمپیوٹرز میں کاپی کرتا ہے۔
- ٹروجن: ایسا پروگرام جو کارآمد ہونے کا ڈھونگ رچاتا ہے، جیسے مفت ٹول، گیم چیٹ یا "انوائس ویور"، اور پس منظر میں نقصان کرتا ہے۔
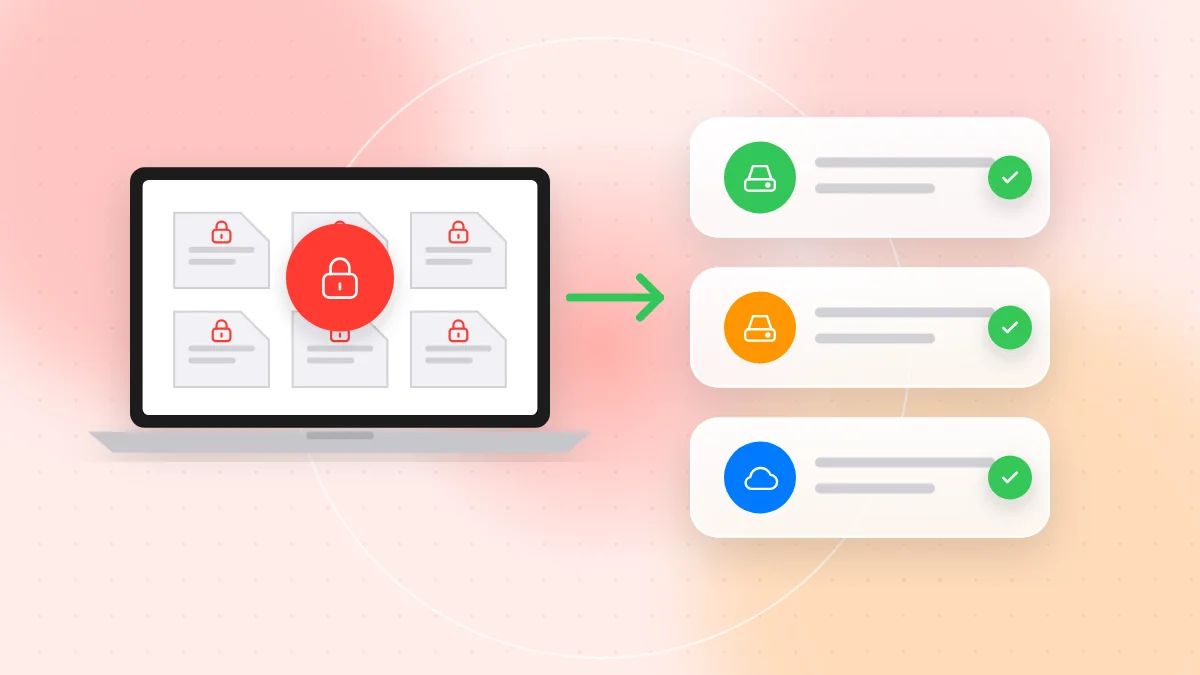
- رینسم ویئر: میلویئر جو آپ کی فائلیں انکرپٹ کر دیتا ہے تاکہ آپ انہیں کھول نہ سکیں، پھر چابی کے بدلے رقم مانگتا ہے۔ بہت سے گروہ پہلے آپ کا ڈیٹا کاپی بھی کر لیتے ہیں اور اسے شائع کرنے کی دھمکی دیتے ہیں۔
- انفو اسٹیلر: میلویئر جو براؤزر میں محفوظ پاس ورڈز، کوکیز اور دستاویزات جمع کر کے مجرموں کو بھیجتا ہے، اکثر بغیر کسی ظاہری علامت کے۔
حملوں میں اکثر یہ سب ملے ہوتے ہیں: ٹروجن اندر آتا ہے، انفو اسٹیلر پاس ورڈ لے جاتا ہے، اور رینسم ویئر بعد میں آتا ہے۔
میلویئر کمپیوٹر میں کیسے آتا ہے
- ای میل اٹیچمنٹس۔ جعلی انوائس، ڈیلیوری نوٹس یا "اسکین شدہ دستاویزات" جن کے ساتھ ZIP فائلیں ہوں، یا Office فائلیں جو content enable کرنے کو کہیں۔
- کریکڈ سافٹ ویئر اور گیم چیٹس۔ پیڈ پروگرامز کی مفت کاپیاں، کی جنریٹرز، موڈز اور چیٹس انفو اسٹیلرز کا بہت عام ذریعہ ہیں، خاص طور پر گھر کے مشترکہ کمپیوٹرز پر۔
- جعلی ڈاؤن لوڈ بٹن۔ بڑے بڑے "Download" بٹنوں والی ڈاؤن لوڈ سائٹس جو دراصل اشتہار ہوتے ہیں، اور سرچ اشتہار جو اصل سافٹ ویئر کی ویب سائٹس کی نقل پر لے جاتے ہیں۔
- نقصان دہ اشتہار اور پاپ اَپ۔ ایسے پیغامات کہ آپ کا کمپیوٹر متاثر ہے یا براؤزر کو فوری اپڈیٹ چاہیے۔
- USB ڈرائیوز۔ کہیں پڑی ملی ڈرائیو، یا دکان کے کمپیوٹرز کے درمیان گھومتی ڈرائیو میلویئر لا سکتی ہے۔
- اپڈیٹ نہ کیے گئے سسٹم۔ Windows، براؤزرز یا پلگ اِنز کے پرانے ورژن جن کی معروف کمزوریاں کبھی ٹھیک نہیں ہوئیں۔
- انٹرنیٹ پر کھلا ریموٹ ڈیسک ٹاپ۔ حملہ آور کھلے ریموٹ ڈیسک ٹاپ پر ہزاروں پاس ورڈ آزماتے ہیں یہاں تک کہ کوئی چل جائے۔ اگر آپ کو ریموٹ رسائی چاہیے تو VPN یا ٹو فیکٹر تصدیق والی ریموٹ ایکسیس سروس استعمال کریں۔ ہماری ریموٹ ایکسیس فراڈ گائیڈ بھی دیکھیں۔
حفاظت کی تہیں جو زیادہ تر حملے روکتی ہیں
سب کچھ اپڈیٹ رکھیں
- Windows یا macOS کی خودکار اپڈیٹس آن کریں، اور کہا جائے تو ری اسٹارٹ کریں تاکہ اپڈیٹس واقعی انسٹال ہوں۔
- براؤزرز، Office ایپس اور PDF ریڈرز اپڈیٹ رکھیں، اور جو پروگرام اب استعمال نہیں کرتے انہیں ہٹا دیں۔
- جن کمپیوٹرز کو سیکیورٹی اپڈیٹس ملنا بند ہو گئی ہیں انہیں بدل دیں، خاص طور پر وہ جو بینکنگ یا کاروبار کے لیے استعمال ہوتے ہیں۔
بلٹ اِن اینٹی وائرس استعمال کریں
- Windows: Microsoft Defender پہلے سے موجود ہے۔ Windows Security ایپ کھولیں اور دیکھیں کہ وائرس پروٹیکشن، فائر وال اور اپڈیٹس آن ہیں۔ controlled folder access آن کرنے پر غور کریں، یہ رینسم ویئر سے بچاؤ کا فیچر ہے جو نامعلوم پروگرامز کو آپ کے محفوظ فولڈرز بدلنے سے روکتا ہے۔
- macOS: Gatekeeper ڈاؤن لوڈ شدہ ایپس چیک کرتا ہے اور بلٹ اِن میلویئر پروٹیکشن پس منظر میں چلتی ہے۔ وہ ڈیفالٹ سیٹنگ رہنے دیں جو صرف App Store اور شناخت شدہ ڈیولپرز کی ایپس کی اجازت دیتی ہے۔
- ایک وقت میں صرف ایک ریئل ٹائم اینٹی وائرس چلائیں؛ دو آپس میں ٹکرا سکتے ہیں۔
اسٹینڈرڈ یوزر اکاؤنٹ استعمال کریں
روزمرہ کام اسٹینڈرڈ (نان ایڈمنسٹریٹر) اکاؤنٹ میں کریں اور سافٹ ویئر انسٹال کرنے کے لیے الگ ایڈمنسٹریٹر اکاؤنٹ رکھیں۔ دکان میں ہر ملازم کو اس کا اپنا اسٹینڈرڈ اکاؤنٹ دیں۔
جو کھولتے اور انسٹال کرتے ہیں اس میں احتیاط کریں
- پائریٹڈ سافٹ ویئر، کریک یا چیٹس نہیں۔ سافٹ ویئر خریدیں، کوئی مفت سرکاری متبادل استعمال کریں، یا اس کے بغیر گزارا کریں۔
- صرف سرکاری ویب سائٹ یا ایپ اسٹور سے ڈاؤن لوڈ کریں۔ سرچ اشتہارات پر کلک کرنے کے بجائے ایڈریس خود ٹائپ کریں۔
- میکرو وارننگز کا احترام کریں۔ اگر کوئی دستاویز متن دکھانے کے لیے "Enable content" یا "Enable macros" کہے تو اسے بند کر دیں۔
- براؤزر کی ڈاؤن لوڈ وارننگز سنیں۔ اگر براؤزر کہے کہ فائل غیر معمولی یا خطرناک ہے تو اسے ڈیلیٹ کر دیں۔
- نامعلوم USB ڈرائیوز نہ لگائیں۔
- پہلے لنک چیک کریں۔ اگر لنک کسی انوائس یا پمفلٹ پر کیو آر کوڈ کی صورت آئے تو کھولنے سے پہلے آپ اسے آن لائن اسکین کر کے پورا ایڈریس دیکھ سکتے ہیں۔
3-2-1 بیک اَپ کا اصول، ایک کاپی آف لائن
رینسم ویئر کے خلاف آپ کی اصل بیمہ پالیسی بیک اَپ ہیں:
- اہم ڈیٹا کی 3 کاپیاں رکھیں: اصل اور دو بیک اَپ۔
- 2 مختلف قسم کی اسٹوریج استعمال کریں، مثلاً ایک بیرونی ڈرائیو اور ایک کلاؤڈ بیک اَپ سروس۔
- 1 کاپی کمپیوٹر سے دور یا آف لائن رکھیں۔
رینسم ویئر ہر اس ڈرائیو کو انکرپٹ کر دیتا ہے جس تک پہنچ سکے، بشمول ہر وقت لگی رہنے والی بیرونی ڈسک، اور سنک ہونے والے کلاؤڈ فولڈر نقصان کو بھی کاپی کر سکتے ہیں۔ اس لیے:
- بیک اَپ کے لیے بیرونی ڈرائیو لگائیں، پھر نکال کر محفوظ جگہ رکھ دیں۔
- ورژن ہسٹری والا کلاؤڈ بیک اَپ چنیں، تاکہ حملے سے پہلے کی فائلیں واپس لا سکیں۔ صرف فائل سنک بیک اَپ نہیں ہے۔
- بیک اَپ اکاؤنٹ کو منفرد پاس ورڈ اور ٹو فیکٹر تصدیق سے محفوظ کریں۔
ری اسٹور آزمائیں۔ ہر چند ماہ بعد چند فائلیں کسی دوسرے فولڈر میں ری اسٹور کر کے کھولیں۔ جو بیک اَپ کبھی آزمایا نہ گیا ہو وہ نامکمل ہو سکتا ہے۔ دکان میں ری اسٹور کا طریقہ لکھ کر رکھیں۔
اگر رینسم ویئر حملہ ہو جائے تو کیا کریں
- کنکشن کاٹیں۔ نیٹ ورک کیبل نکالیں، وائی فائی بند کریں اور بیرونی ڈرائیوز ہٹا دیں۔ ابھی کمپیوٹر صاف نہ کریں؛ ثبوت کے لیے اس کی ضرورت پڑ سکتی ہے۔
- دوسری ڈیوائسز چیک کریں۔ شیئرڈ فولڈرز، دوسرے کمپیوٹرز اور POS (بلنگ) سسٹم دیکھیں۔
- پہلے قدم کے طور پر رقم نہ دیں۔ ادائیگی سے فائلیں واپس ملنے کی ضمانت نہیں ملتی اور مزید حملوں کو پیسہ ملتا ہے۔ پہلے اپنے بیک اَپ دیکھیں اور ماہرانہ مشورہ لیں۔
- رپورٹ کریں۔ مقامی پولیس یا قومی سائبر کرائم رپورٹنگ ادارے سے رابطہ کریں۔ اگر گاہکوں کا ڈیٹا متاثر ہو سکتا ہے تو دیکھیں کہ رپورٹ کرنا آپ کی قانونی ذمہ داری تو نہیں، اور اگر ادائیگی کی تفصیلات شامل تھیں تو اپنے بینک کو بتائیں۔
- صاف بیک اَپ سے بحال کریں۔ آپریٹنگ سسٹم دوبارہ انسٹال کریں یا کسی ماہر سے کمپیوٹر صاف کروائیں، تمام اپڈیٹس انسٹال کریں، پھر انفیکشن سے پہلے کے بیک اَپ سے فائلیں بحال کریں۔
- صاف ڈیوائس سے پاس ورڈ بدلیں۔ فون یا کوئی دوسرا کمپیوٹر استعمال کریں، ای میل، بینکنگ اور بیک اَپ اکاؤنٹس سے شروع کر کے، اور باقی سیشنز سے سائن آؤٹ کریں۔
اگر مسئلہ فون میں ہے تو ہماری گائیڈ فون میں وائرس کی علامات اور اسے ہٹانے کا طریقہ دیکھیں۔
فوری چیک لسٹ
- سسٹم، براؤزر اور ایپس کی خودکار اپڈیٹس آن ہیں۔
- Microsoft Defender یا macOS کی حفاظت فعال ہے، اور صرف ایک اینٹی وائرس چل رہا ہے۔
- روزمرہ کام اسٹینڈرڈ یوزر اکاؤنٹ میں ہوتا ہے۔
- کسی بھی کمپیوٹر پر کریکڈ سافٹ ویئر، کی جنریٹر یا گیم چیٹس نہیں۔
- میکرو مانگنے والی دستاویزات بند کر دی جاتی ہیں، enable نہیں کی جاتیں۔
- ریموٹ ڈیسک ٹاپ انٹرنیٹ پر کھلا نہیں ہے۔
- آپ 3-2-1 بیک اَپ اصول پر عمل کرتے ہیں، ایک کاپی آف لائن کے ساتھ۔
- پچھلے تین ماہ میں آپ نے ری اسٹور آزمایا ہے۔
- سب کو معلوم ہے کہ رینسم ویئر نظر آئے تو پہلا قدم کیا ہے: کنکشن کاٹنا۔
FAQ
کیا Windows کے لیے پیڈ اینٹی وائرس ضروری ہے؟
زیادہ تر گھریلو صارفین اور چھوٹی دکانوں کے لیے، خودکار اپڈیٹس کے ساتھ Microsoft Defender اچھی بنیاد ہے۔ کون سا اینٹی وائرس چنتے ہیں اس سے زیادہ اہم اپڈیٹس، محتاط ڈاؤن لوڈز اور آف لائن بیک اَپ ہیں۔
کیا Mac میں وائرس یا رینسم ویئر آ سکتا ہے؟
جی ہاں، اگرچہ Windows کمپیوٹرز سے کم۔ جعلی ایپس اور کریکڈ سافٹ ویئر میں چھپے انفو اسٹیلرز Mac صارفین کو بھی نشانہ بناتے ہیں، اس لیے وہی اصول لاگو ہوتے ہیں۔
کیا رینسم ویئر سے بچنے کے لیے کلاؤڈ اسٹوریج کافی ہے؟
اکیلے نہیں، کیونکہ سنک شدہ فولڈرز انکرپٹ شدہ فائلیں کلاؤڈ پر کاپی کر سکتے ہیں۔ ورژن ہسٹری والا بیک اَپ استعمال کریں اور ایک آف لائن کاپی بھی رکھیں۔
کیا کبھی تاوان ادا کرنا چاہیے؟
ادائیگی کو آخری حل سمجھیں، کبھی پہلا قدم نہیں۔ اپنے بیک اَپ دیکھیں، حملہ رپورٹ کریں اور ماہرانہ مشورہ لیں؛ ادائیگی سے فائلیں واپس ملنے کی ضمانت نہیں ملتی۔
کمپیوٹر کی حفاظت زیادہ تر اپڈیٹس، محتاط ڈاؤن لوڈز اور آزمائے ہوئے بیک اَپ کا نام ہے۔ بہت سے انفیکشن ایک لنک سے شروع ہوتے ہیں، اس لیے جب کسی انوائس یا پمفلٹ پر کیو آر کوڈ عجیب لگے تو کھولنے سے پہلے QR-TH کے مفت آن لائن اسکینر سے دیکھ لیں کہ وہ کہاں لے جاتا ہے۔