أمان شبكات Wi-Fi العامة ببساطة: اكتشف الشبكات المزيفة المتشابهة، واعرف ما يحميه HTTPS وVPN، واضبط إعدادات المشاركة، واستخدم رموز QR للواي فاي بأمان.
📑 في هذا الدليل
- المخاطر الحقيقية لشبكات Wi-Fi العامة اليوم
- الشبكات المزيفة المتشابهة (التوأم الشرير)
- بوابات الدخول التي تطلب أكثر من اللازم
- المواقع غير المشفّرة
- الاتصال التلقائي وإعدادات المشاركة
- ما الذي يحميه HTTPS وما الذي لا يحميه؟
- متى تفيد VPN وكيف تختارها؟
- عادات آمنة على شبكات Wi-Fi العامة
- قبل الاتصال
- أثناء الاتصال
- راجع إعدادات المشاركة
- بعد المغادرة
- رموز QR للواي فاي في المقاهي والفنادق
- قائمة فحص سريعة
- الأسئلة الشائعة
- هل الواي فاي العام آمن للخدمات المصرفية عبر الإنترنت؟
- هل يمكن اختراق هاتفي لمجرد اتصالي بشبكة Wi-Fi عامة؟
- هل أحتاج إلى VPN على شبكات Wi-Fi العامة؟
- كيف أعرف أن شبكة Wi-Fi هي توأم شرير مزيف؟
أمان شبكات Wi-Fi العامة اليوم أفضل مما كان عليه، لأن معظم المواقع والتطبيقات تشفّر اتصالاتها الآن. فالواي فاي العام آمن بدرجة معقولة للتصفح اليومي، لكن الشبكة نفسها قد تكون مزيفة أو متطفلة أو سيئة الإعداد. ومع بضع عادات، مثل التحقق من اسم الشبكة، واستخدام بيانات الجوال للعمليات المصرفية، وإيقاف ميزات المشاركة، يمكنك استخدام الواي فاي المجاني بمخاطر قليلة.
لماذا يهم ذلك؟ لأن شبكة مزيفة أو إعداداً مهملاً قد يكشف كلمات مرورك أو بياناتك الشخصية أو الملفات على جهازك. والمجرمون يراهنون على أن الناس ينضمون إلى أول شبكة مجانية يرونها وينقرون "موافق" دون قراءة.
المخاطر الحقيقية لشبكات Wi-Fi العامة اليوم
الشبكات المزيفة المتشابهة (التوأم الشرير)
"التوأم الشرير" (Evil Twin) شبكة ينشئها شخص قريب باسم يشبه اسم الشبكة الحقيقية، مثل "Airport_Free_WiFi" بجوار "Airport Free WiFi". وإذا انضممت إليها، يتحكم المهاجم في اتصالك ويستطيع أن يعرض عليك صفحات دخول مزيفة أو يوجّهك إلى مواقع مزيفة. بل قد ينضم هاتفك إليها تلقائياً.
بوابات الدخول التي تطلب أكثر من اللازم
بوابة الدخول (Captive Portal) هي الصفحة التي تظهر قبل أن تتصل بالإنترنت، حيث توافق على الشروط أو تُدخل رقم غرفتك. كثير منها غير ضار، لكن بعضها يطلب اسمك الكامل أو رقم هاتفك أو تاريخ ميلادك أو تسجيل الدخول بحساب تواصل اجتماعي يشارك ملفك الشخصي. لا تعطِ إلا ما هو ضروري فعلاً.
وقد تطلب البوابة المزيفة أيضاً كلمة مرور أو رقم بطاقة، أو أن تثبّت تطبيقاً أو "شهادة أمان" أو ملف تعريف. وشبكة المقهى أو الفندق الحقيقية لا تحتاج أبداً إلى أي من ذلك.
المواقع غير المشفّرة
تستخدم معظم المواقع اليوم HTTPS، لكن بعض المواقع القديمة والصفحات الصغيرة لا تزال لا تستخدمه. وعلى شبكة مفتوحة، يمكن لغيرك على الشبكة أو لمن يديرها قراءة أي شيء تكتبه في صفحة غير مشفّرة.
الاتصال التلقائي وإعدادات المشاركة
تميل الأجهزة إلى إعادة الاتصال تلقائياً بالشبكات المعروفة، وهذا خطر مع الأسماء العامة الشائعة. كما أن ميزات المشاركة، مثل مشاركة الملفات على الحاسوب المحمول أو استقبال الملفات من أي شخص قريب، قد تتيح للغرباء رؤية جهازك أو إرسال محتوى غير مرغوب إليك.
ما الذي يحميه HTTPS وما الذي لا يحميه؟
القفل أو "https://" في شريط العنوان يعني أن الاتصال بين جهازك وذلك الموقع مشفّر.
يحمي HTTPS:
- كلمات المرور والرسائل وأرقام البطاقات التي تكتبها في ذلك الموقع
- محتوى الصفحات التي تفتحها
لا يحمي HTTPS:
- المواقع التي تزورها. يستطيع مشغّل الشبكة عادة رؤية أسماء المواقع، وإن لم يرَ الصفحات.
- المواقع المزيفة. موقع الاحتيال قد يحمل قفلاً أيضاً. فالقفل يعني "مشفّر" لا "موثوق".
- قراراتك. إذا وجّهك التوأم الشرير إلى صفحة دخول مقلَّدة وكتبت كلمة مرورك، فلن يفيدك HTTPS.
لذا تحقق دائماً من عنوان الموقع، لا من القفل فقط. وإذا أظهر متصفحك تحذيراً بأن الصفحة "غير آمنة" أو تحذيراً بشأن الشهادة على شبكة عامة، فتوقف ولا تتابع.
متى تفيد VPN وكيف تختارها؟
تنشئ الشبكة الافتراضية الخاصة (VPN) نفقاً مشفّراً من جهازك إلى خادم مزوّد VPN. فلا ترى الشبكة المحلية إلا أنك تستخدم VPN، لا المواقع التي تزورها.
لكن VPN لا توقف التصيّد الاحتيالي ولا المواقع المزيفة ولا البرامج الضارة ولا رسائل الاحتيال. كما أنها تنقل الثقة: فمزوّد VPN، بدلاً من المقهى، أصبح يرى أنماط حركة بياناتك. لذا اختر بعناية:
- تجنب تطبيقات VPN المجانية المجهولة. تشغيل خوادم VPN يكلّف مالاً، وبعض التطبيقات المجانية تكسبه من الإعلانات الكثيفة أو جمع بياناتك أو طلب أذونات لا تحتاجها.
- اختر مزوّداً راسخاً بسياسة خصوصية واضحة وتدقيقات أمنية مستقلة، أو استخدم VPN التي توفرها جهة عملك لأغراض العمل.
- ثبّتها فقط من App Store أو Google Play أو الموقع الرسمي للمزوّد.
- فعّل خيار "التشغيل الدائم" أو "مفتاح الإيقاف" (Kill Switch)، حتى لا تتسرب البيانات إذا انقطع اتصال VPN.
عادات آمنة على شبكات Wi-Fi العامة
قبل الاتصال
- تحقق من اسم الشبكة. اسأل الموظفين أو راجع لافتة رسمية لمعرفة الاسم الدقيق. وإذا وجدت اسمين متشابهين جداً، فاسأل أيهما الحقيقي.
- فضّل بيانات الجوال أو نقطة الاتصال الخاصة بك للعمليات المصرفية والمدفوعات، فمن الأصعب بكثير على غريب قريب أن يقلّدها.
- حدّث جهازك باستمرار. تحديثات iPhone وAndroid وWindows وmacOS تسد الثغرات التي قد يحاول المهاجمون استغلالها.
أثناء الاتصال
- استخدم تطبيقات البنوك والتسوق الرسمية بدلاً من الروابط.
- لا تثبّت أبداً أي شيء تطلبه صفحة الواي فاي.
- فعّل المصادقة الثنائية، حتى لا تكفي كلمة المرور المسروقة وحدها. ويشرح دليل المصادقة الثنائية كيفية ذلك.
راجع إعدادات المشاركة
- آيفون وماك: اضبط AirDrop على "جهات الاتصال فقط" أو "إيقاف الاستقبال"، لا مفتوحاً للجميع.
- أندرويد: اضبط المشاركة القريبة (Quick Share) على جهات الاتصال أو أجهزتك فقط.
- Windows: صنّف شبكات المقاهي والفنادق على أنها عامة، حتى يختفي حاسوبك عن الأجهزة الأخرى، وأبقِ مشاركة الملفات مُطفأة.
- macOS: في إعدادات المشاركة، أطفئ مشاركة الملفات ومشاركة الشاشة إن لم تكن بحاجة إليهما.
بعد المغادرة
- انسَ الشبكة. في إعدادات الواي فاي، انقر على اسم الشبكة واختر "نسيان"، حتى لا ينضم جهازك لاحقاً إلى نسخة مزيفة منها.
- أوقف الاتصال التلقائي بالشبكات العامة التي نادراً ما تستخدمها.
- أبقِ خيار عنوان Wi-Fi الخاص أو العشوائي مفعّلاً. يفعّله آيفون وأندرويد عادة افتراضياً، وهو يجعل تتبع جهازك أصعب.
رموز QR للواي فاي في المقاهي والفنادق
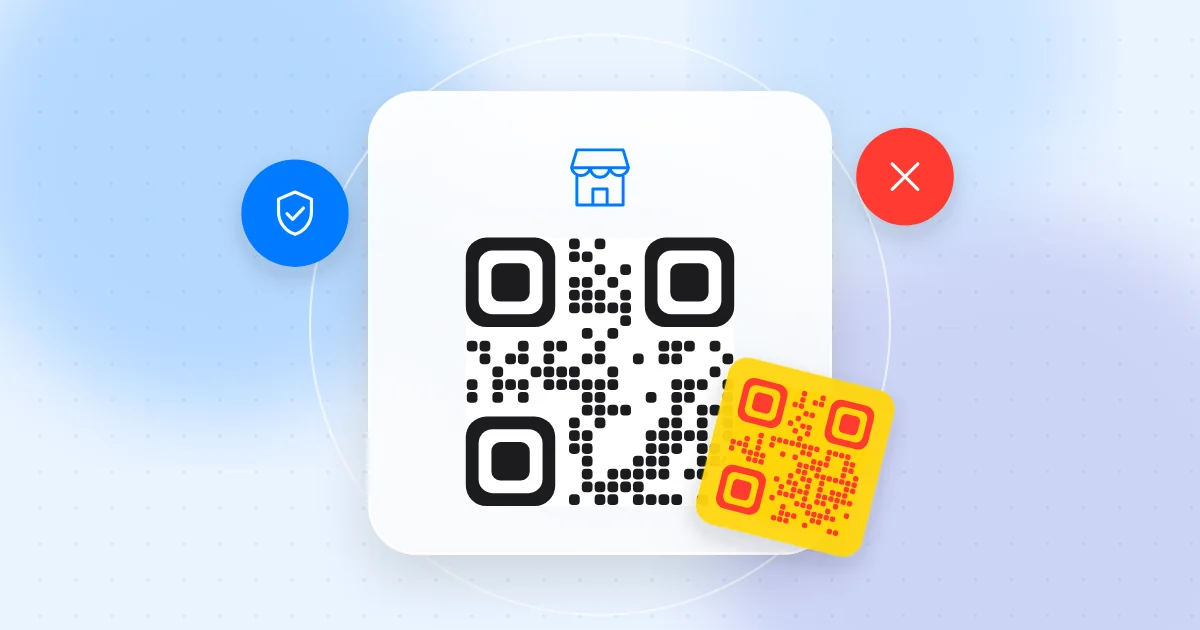
تعرض مقاهٍ وفنادق كثيرة رمز QR يوصلك بالواي فاي بمسحة واحدة. وهذا آمن عادة، لكن قد يُلصق ملصق فوق الرمز الحقيقي يقودك إلى شبكة توأم شرير أو إلى موقع ويب.
- رمز QR للواي فاي يجب أن يعرض الانضمام إلى شبكة ويُظهر اسمها، لا أن يفتح موقعاً.
- بعد الانضمام، تحقق من اسم الشبكة في إعدادات الواي فاي وقارنه باللافتة الرسمية.
- ارتب في الرموز المطبوعة على ملصقات مفكوكة أو الملصقة فوق رمز آخر.
- إذا فتح رمز "واي فاي" صفحة تطلب منك تسجيل الدخول أو الدفع أو تنزيل شيء، فأغلقها.
وإذا لم تكن متأكداً، امسح رمز QR عبر الإنترنت مع QR-TH لترى محتواه أولاً. ولمشاركة شبكتك أنت بأمان، اقرأ دليل رمز QR لشبكة Wi-Fi.
قائمة فحص سريعة
- تأكد من الاسم الدقيق للشبكة من الموظفين أو من لافتة رسمية.
- استخدم بيانات الجوال أو نقطة اتصالك الخاصة للعمليات المصرفية والمدفوعات.
- لا تُدخل أبداً أرقام بطاقات ولا تثبّت أي شيء في صفحة دخول الواي فاي.
- تحقق من عنوان الموقع، لا من القفل فقط.
- توقف إذا أظهر متصفحك تحذيراً أمنياً.
- اضبط AirDrop وQuick Share ومشاركة الملفات على جهات الاتصال فقط أو أوقفها.
- استخدم VPN موثوقة، لا تطبيقاً مجانياً مجهولاً.
- انسَ الشبكات العامة بعد استخدامها وأوقف الاتصال التلقائي.
- حدّث هاتفك وحاسوبك باستمرار.
الأسئلة الشائعة
هل الواي فاي العام آمن للخدمات المصرفية عبر الإنترنت؟
تطبيقات البنوك تشفّر اتصالاتها، لكن الشبكة المزيفة قد تحاول خداعك رغم ذلك، لذا من الأكثر أماناً استخدام بيانات الجوال للعمليات المصرفية والمدفوعات.
هل يمكن اختراق هاتفي لمجرد اتصالي بشبكة Wi-Fi عامة؟
مجرد الاتصال نادراً ما يكفي على هاتف محدّث. المخاطر الأكبر هي صفحات الدخول المزيفة وإعدادات المشاركة المفتوحة وتثبيت شيء تطلبه بوابة مزيفة.
هل أحتاج إلى VPN على شبكات Wi-Fi العامة؟
ليس دائماً. يحمي HTTPS معظم ما تفعله، لكن VPN موثوقة تضيف خصوصية على الشبكات التي تستخدمها كثيراً. وتجنب تطبيقات VPN المجانية المجهولة.
كيف أعرف أن شبكة Wi-Fi هي توأم شرير مزيف؟
غالباً لا يمكنك معرفة ذلك بالنظر. تأكد من الاسم الدقيق من الموظفين، واحذر من الأسماء المكررة أو المختلفة قليلاً، وغادر الشبكة إذا طلبت كلمات مرور أو دفعاً أو تنزيلات.
الواي فاي العام مفيد حين تستخدمه ببعض الحذر. وفي المرة القادمة التي يعرض فيها مقهى أو فندق رمز QR للواي فاي، تحقق من محتواه عبر ماسح QR-TH المجاني، وتأكد من اسم الشبكة بعد الانضمام.